
同一条短链接,在某些地方打开很快,换个地区或网络却要等很久,甚至打不开。这不一定是链接失效了,也可能是访问途中遇到了网络问题。
理解 CDN 和 HTTPS,可以帮助理解短链接的两个重要问题:访问是否顺畅,以及跳转是否受到保护。
CDN:给访问者多一个更顺畅的入口
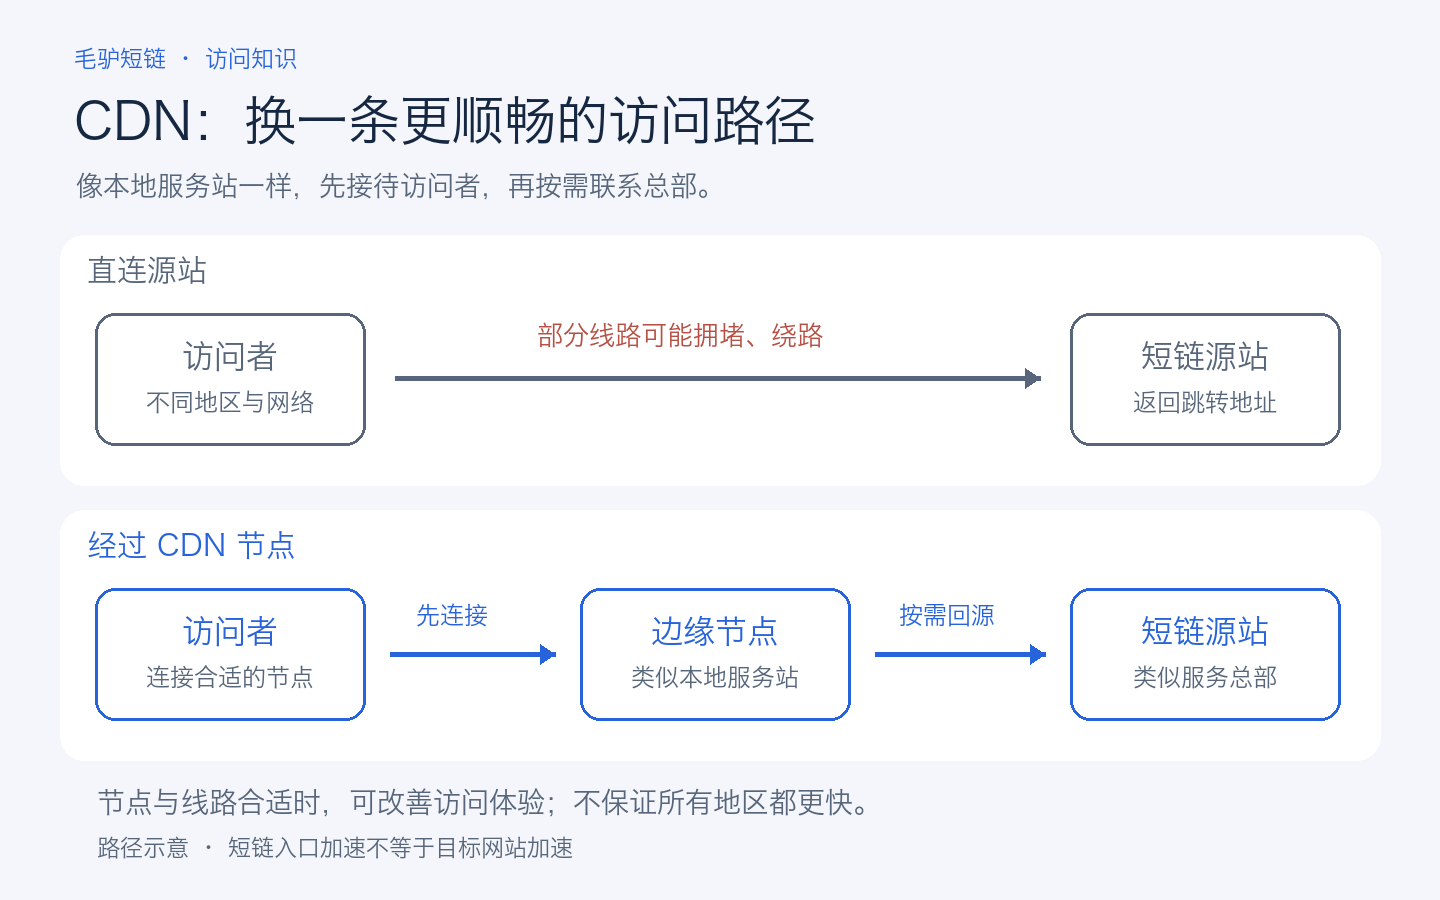
访问短链接时,浏览器通常先联系短链服务器,取得跳转地址,再打开目标网页。这个提供短链服务的服务器,可以理解为“源站”。
不同地区、不同运营商通往源站的网络线路并不相同。一部分访问者连接顺畅,另一部分访问者可能遇到拥堵、绕路或连接不稳定。
CDN 会在不同地区部署边缘节点,让访问者先连接一个网络条件较合适的节点。节点可以直接提供已缓存的内容,需要时再联系源站。合理的节点部署与连接优化,有机会改善原本不顺畅的访问线路。了解 CDN 的工作原理。
打个比方:去外地总部办事,先找本地服务站
原本每个人都要自己赶到总部,路不熟,还可能遇到拥堵。现在各地有了服务站,先到附近的服务站,再由服务站通过较顺畅的线路联系总部。
多经过一个服务站,反而可能比直接去总部更省时间。 网络访问也是如此,速度取决于线路质量,并非经过的环节越少就一定越快。
对短链接来说,即使跳转请求仍需由源站处理,边缘节点也可能通过连接复用等优化改善响应速度。不必把它理解为“把所有短链都复制一份”。参考 CDN 的连接优化说明。
CDN 的实际效果仍取决于节点覆盖、网络线路和配置,不能保证每个地区都更快。短链入口加速,也不等于跳转后的目标网站会一起加速。
HTTPS:防止跳转地址在途中被偷偷修改
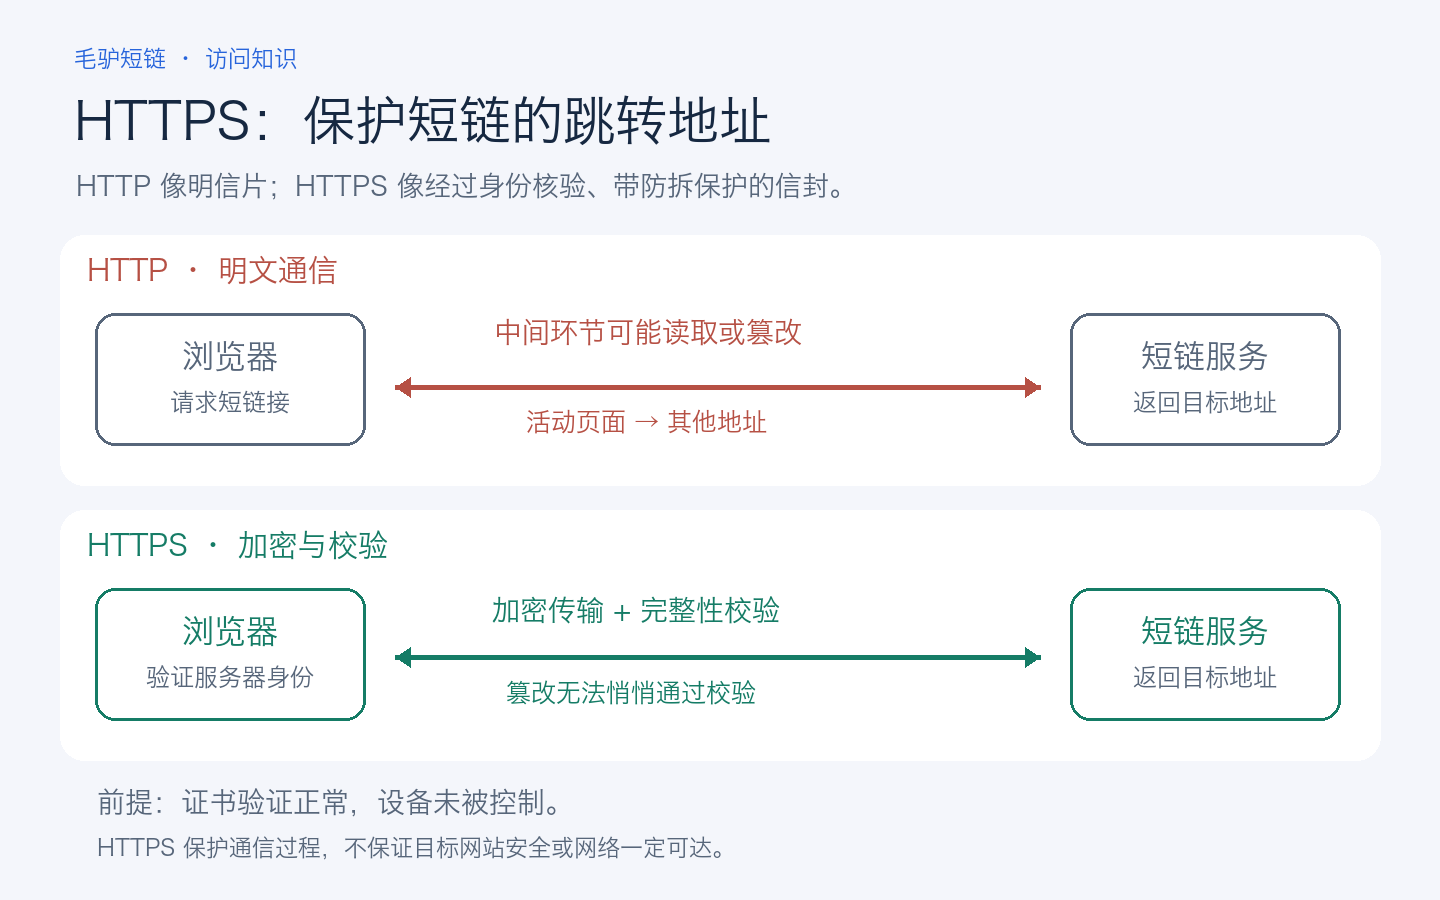
HTTP 的通信缺少加密和完整性保护。如果访问经过的某个网络环节动了手脚,就可能修改服务器返回的内容。
对于短链接,这意味着:原本应该跳到活动页面,却可能被改成广告页面或其他网站。这类风险可能出现在运营商链路、公共 Wi-Fi 或被控制的路由器等环节,并不只与运营商大小有关。了解这类中间人攻击。
再打个比方:明信片与带防拆保护的信封
HTTP 像一张明信片:传递途中,内容可能被查看,具备条件的人还可能修改内容。
HTTPS 则像一个带有身份核验和防拆保护的信封:浏览器验证服务器身份,通信内容受到加密保护,途中被修改的数据无法正常通过校验。
在证书验证正常、设备未被控制的情况下,网络中间环节无法像修改明文 HTTP 那样,悄悄把跳转地址换掉而不被发现。 HTTPS 保护的是通信过程,不能保证网络不会被阻断,也不代表目标网站本身一定安全。参考 HTTPS 使用的 TLS 保护机制。
分享短链时,直接使用 HTTPS 地址
如果先访问 http://,再由服务器跳转到 https://,第一次 HTTP 请求仍可能受到干扰。因此,分享链接、制作二维码时,应直接使用完整的 HTTPS 地址,而不是只依赖打开后的自动升级。参考首次连接的保护说明。
短链使用 HTTPS,保护的是访问短链的这一段通信;跳转后的目标网页,也应使用 HTTPS。浏览器出现证书错误时,应先排查原因,不要直接忽略提示继续访问。
在毛驴短链中,如何考虑这两项配置?
如果某些地区或网络下的短链访问持续不顺畅,可以先核对短链、域名和目标网站是否正常,再评估适合访问人群的 CDN 线路,并在实际使用地区验证效果。
使用自定义域名时,还需要确认该域名的 HTTPS 已正确配置。如果域名经过 CDN,访问者连接的是 CDN 节点,节点上的证书也需要正确配置;节点到源站的连接同样应配置 HTTPS,才能保护这段通信。
具体入口与操作步骤可参考毛驴短链自定义域名指南,或进入新版控制台查看域名设置。
CDN 帮助访问者更顺畅地到达短链服务,HTTPS 保护通信不被途中偷偷修改。 两者配合,才能同时改善短链接的访问体验与传输安全。